

最近増えているセキュリティ不安、Entra ID でどこまで防げるのか
最近増えているセキュリティ不安。MFAだけで本当に十分でしょうか?
近年、企業を狙ったサイバー攻撃はますます巧妙化しています。
「パスワードが漏えいしたらどうしよう」
「MFA(多要素認証)は導入したけれど安心できない」
「Microsoft 365 やクラウドサービスの利用が増え、ID管理が複雑になっている」
こうした悩みを抱える企業は少なくありません。
実際、近年はパスワードだけでなく、認証後のセッションや古い認証方式を狙った攻撃も増えています。MFAを有効化しているだけでは、十分とは言えないケースもあります。
そこで注目されているのが Microsoft Entra ID です。
Entra ID は単なるログイン基盤ではありません。ユーザー、端末、場所、アプリケーション、リスク情報を組み合わせ、IDを中心とした多層防御を実現できるクラウド型の認証・アクセス管理基盤です。
なぜ Entra ID が注目されているのか
Entra ID の強みは、「MFAを導入すること」ではありません。
認証からアクセス制御、リスク検知、監査まで、一つの基盤で実現できる点にあります。
- 本人確認(認証)
- 条件付きアクセスによる制御
- Identity Protection による異常検知
- サインインログによる監査
つまり、
「誰が」「どの端末で」「どこから」「どのアプリへ」「どのようなリスク状態で」 アクセスしているかを総合的に判断し、制御できます。
攻撃パターン① パスワードスプレー攻撃
どんな攻撃なのか
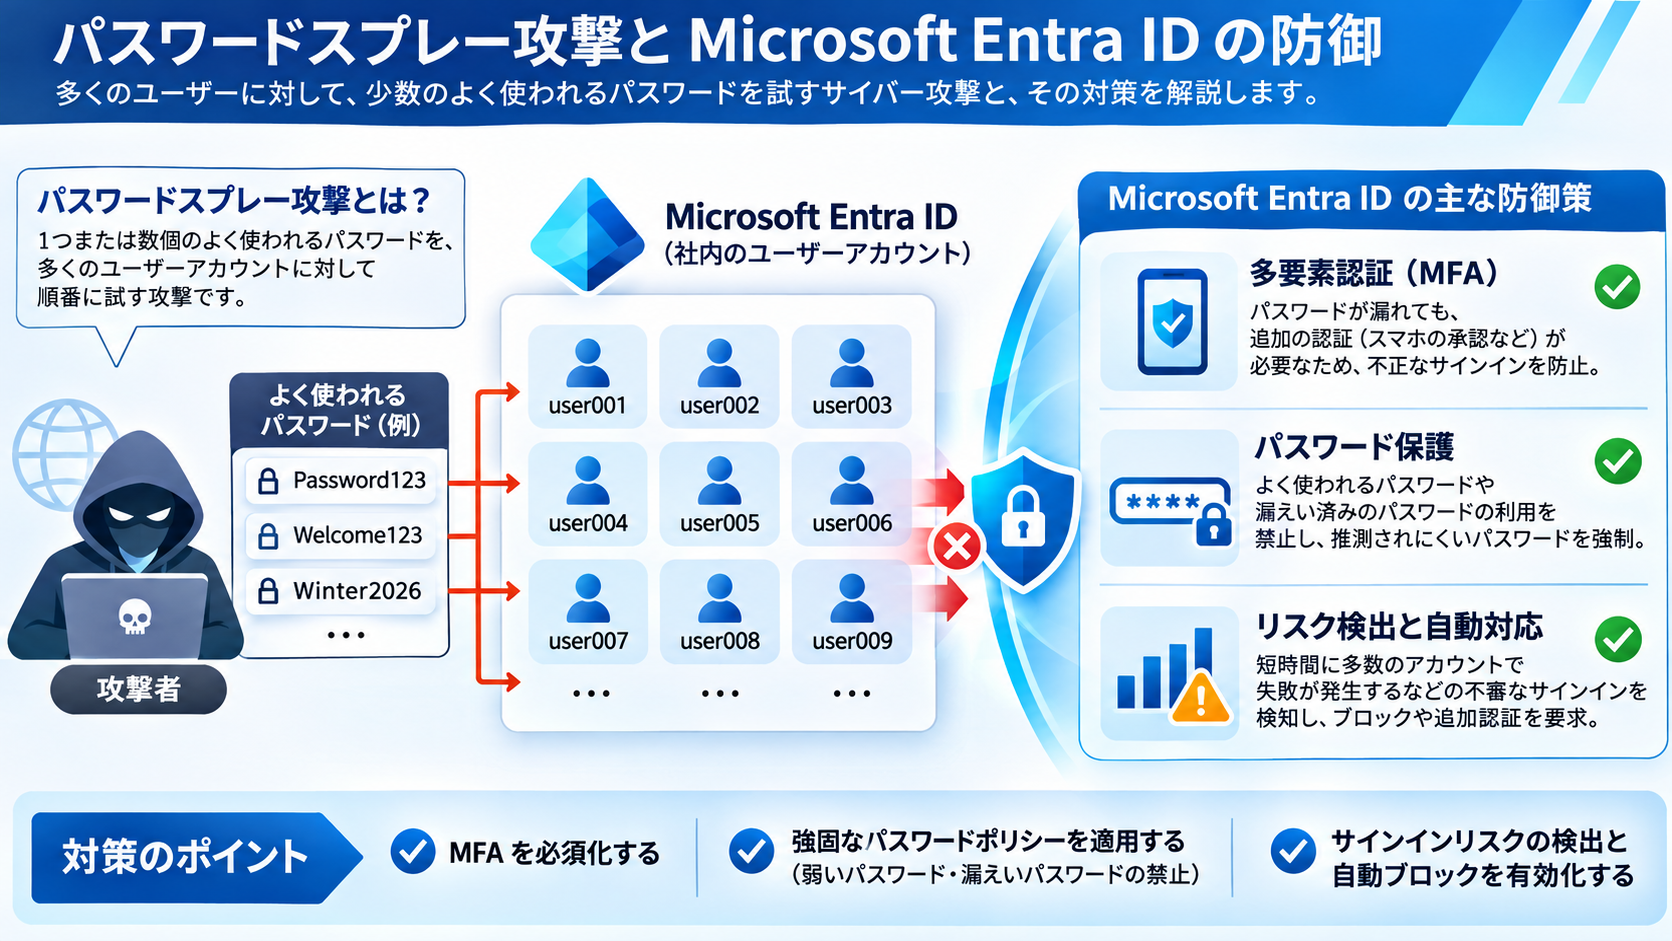
攻撃者は、1つのアカウントに大量のパスワードを試すのではなく、多数のユーザーに対して少数のよく使われるパスワードを試します。
これによりアカウントロックを回避しながら、弱いパスワードを利用しているユーザーを探します。
Entra ID の対策
- MFA の必須化
- Entra Password Protection による弱いパスワードの排除
- Identity Protection によるパスワードスプレー検知
- リスクベース条件付きアクセスによる自動ブロック
ユーザーが気付く前に、リスク検知からMFA要求やパスワード変更、アクセス遮断まで自動化できる点が大きな強みです。
攻撃パターン② レガシー認証を狙った攻撃
どんな攻撃なのか
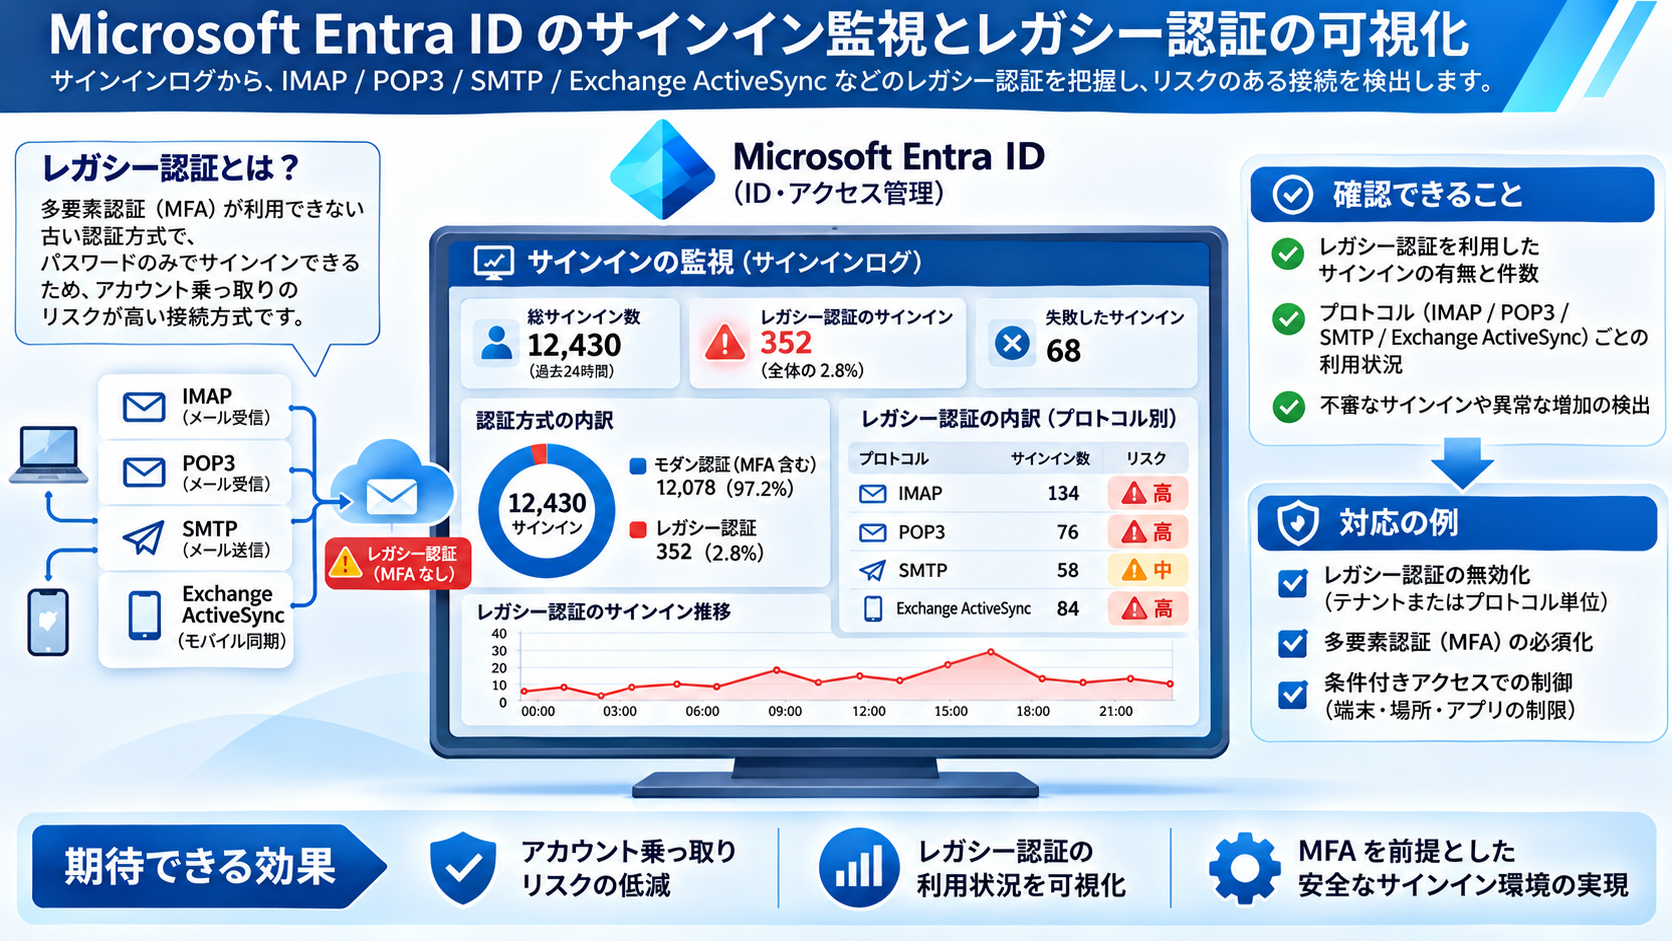
古いメールソフトや業務システムの中には、MFAに対応していない認証方式を利用しているものがあります。
攻撃者は、このような「セキュリティの抜け道」となり得る認証経路を狙います。
Entra ID の対策
- サインインログで利用状況を確認
- IMAP、POP3、SMTP などの古い認証を可視化
- レポート専用モードで影響確認
- 条件付きアクセスで段階的にブロック
まずは現在利用されているレガシー認証を把握し、業務影響を確認しながら停止できる点がポイントです。
攻撃パターン③ MFAをすり抜けるトークン窃取
どんな攻撃なのか
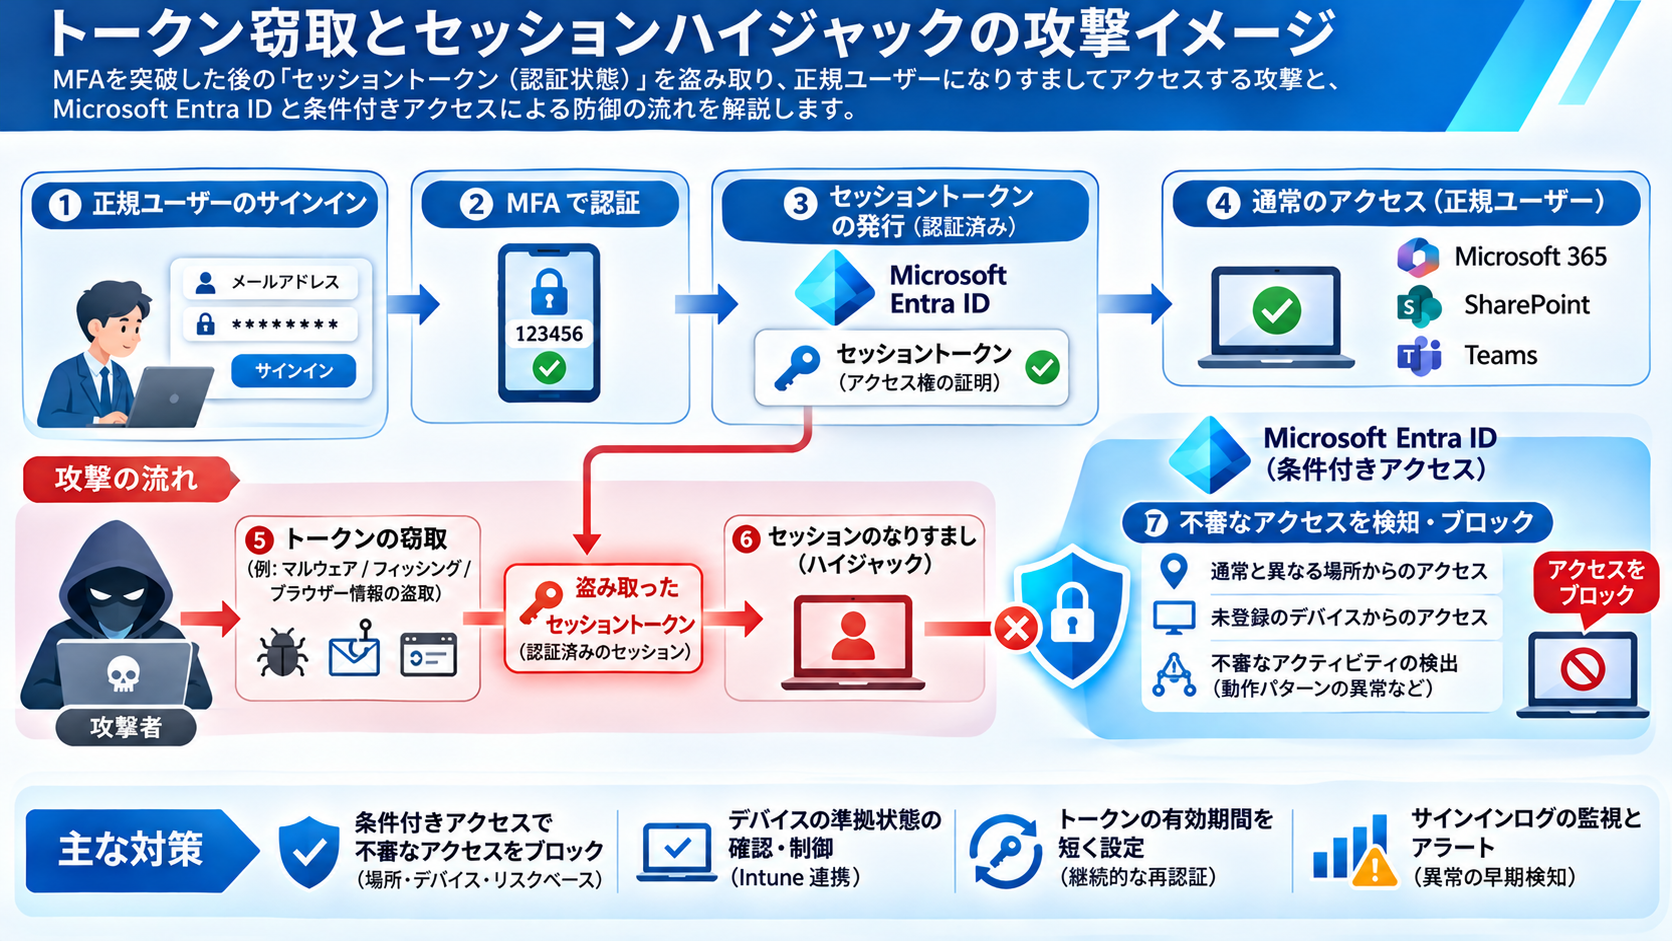
近年増加しているのが、MFAを突破するのではなく、認証後のセッショントークンを盗む攻撃です。
AiTM(Adversary-in-the-Middle)攻撃やトークンリプレイ攻撃が代表例で、一度トークンが盗まれるとMFAを再実行せずにアクセスされる可能性があります。
Entra ID の対策
- Identity Protection によるリスク検知
- 高リスク時の再認証要求
- セッション失効の自動化
- FIDO2 やパスキーなどフィッシング耐性 MFA の導入
- 準拠端末や Hybrid Entra Joined 端末のみ許可
MFAだけではなく、「端末」と「リスク」を組み合わせて判断することが重要になります。
さらにセキュリティを強化する機能
Entra ID には、上記以外にも実務で有効な機能があります。
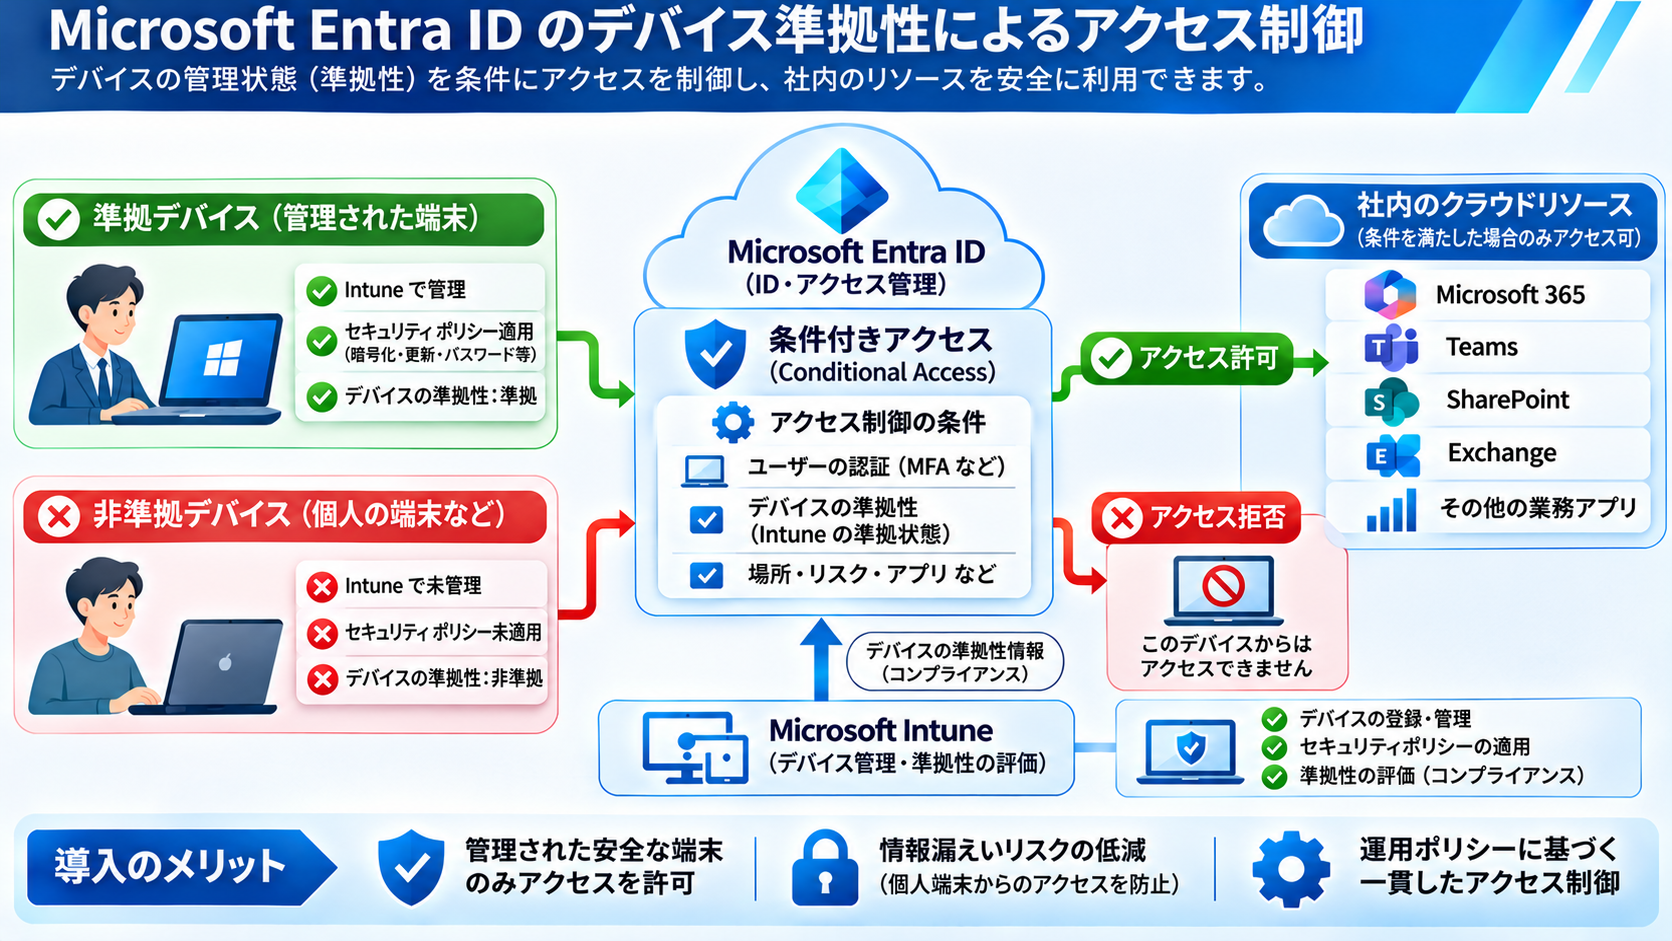
準拠端末によるアクセス制御
Intune によって管理された端末のみアクセスを許可し、個人PCや未管理端末からのアクセスを制限できます。
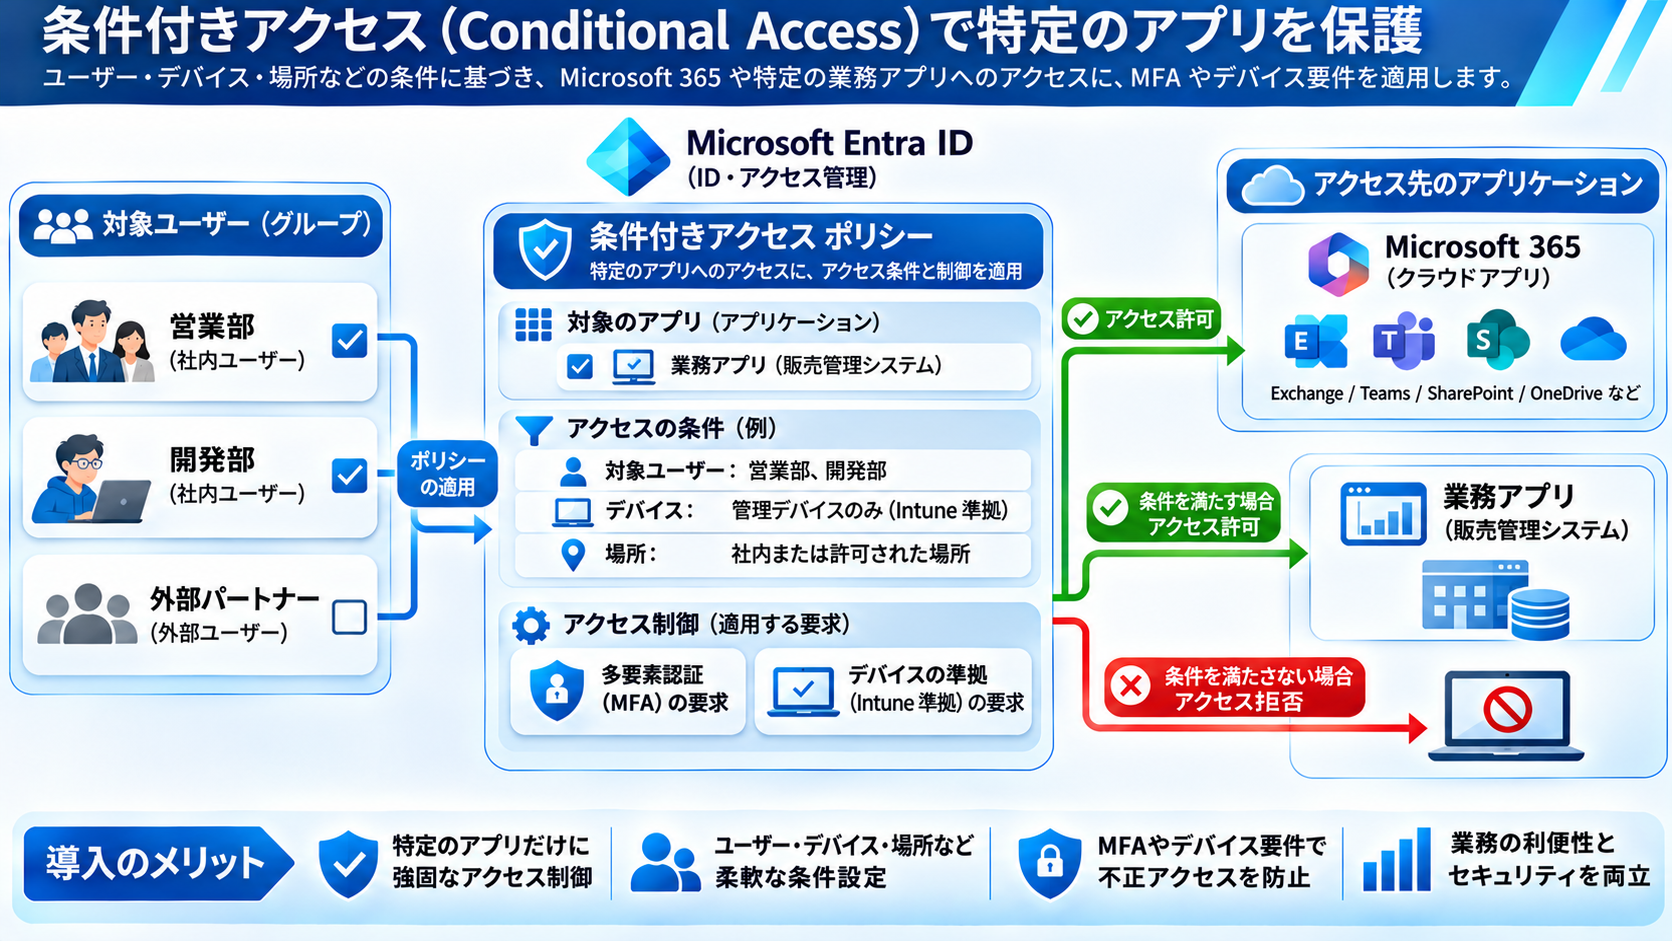
アプリ単位のアクセス制御
特定のアプリだけにMFAを要求したり、管理者のみ厳しい制御を適用したりすることが可能です。
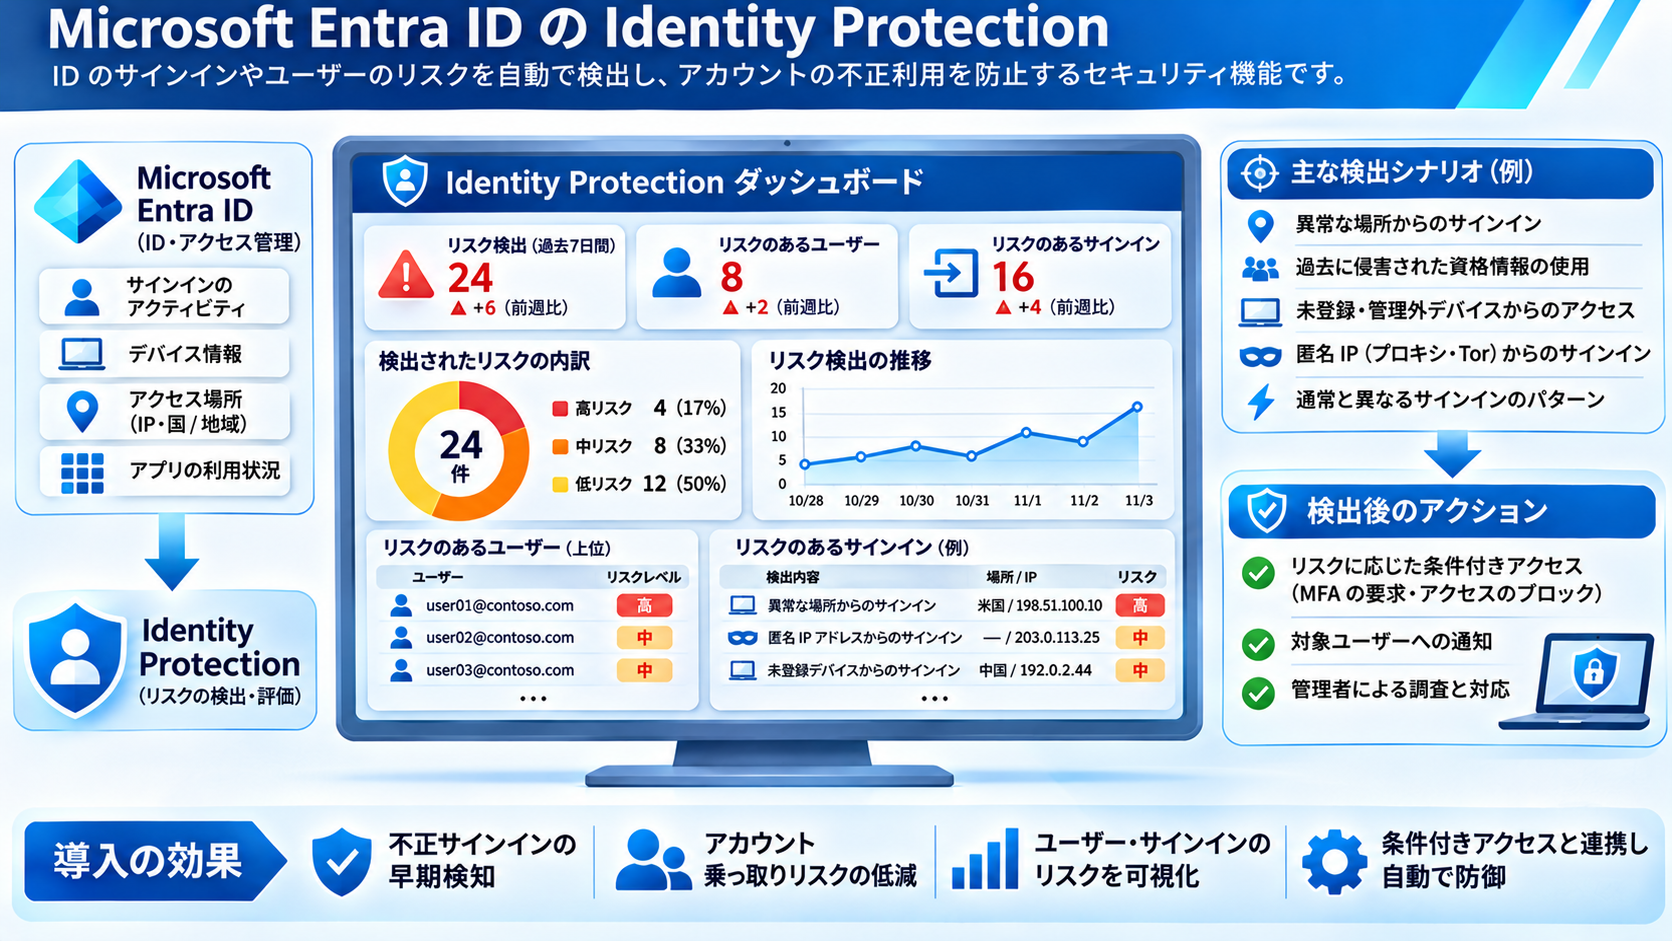
リスクユーザーの可視化
Identity Protection のレポートを利用することで、危険度の高いユーザーやサインインを継続的に監視できます。
Entra ID を導入する際にまず確認したいポイント
Entra ID には多くのセキュリティ機能がありますが、まずは自社の現状を把握することが重要です。
特に以下の項目は、導入初期に確認しておきたいポイントです。
- MFA が全ユーザーで有効になっているか
- レガシー認証が利用されていないか
- 管理者アカウントに追加の保護が設定されているか
- 条件付きアクセスが適切に設計されているか
- 緊急アクセス用アカウントが準備されているか
特に管理者アカウントは攻撃対象になりやすいため、一般ユーザーよりも厳しい保護を適用することが推奨されています。
まずは何から始めればよいのか
Entra ID の機能は多岐にわたりますが、最初からすべてを導入する必要はありません。
まずは次の順番で取り組むことをおすすめします。
- MFA を全ユーザーへ展開する
- レガシー認証の有無を確認し、段階的に無効化する
- 管理者アカウントへ強固なアクセス制御を適用する
- 条件付きアクセスを導入する
- 準拠端末を条件にしたアクセス制御を検討する
- パスキーや FIDO2 などフィッシング耐性認証を展開する
特に MFA とレガシー認証対策は比較的短期間で実施でき、多くの攻撃リスクを低減できるため、優先度の高い施策です。
Entra ID は「MFAだけ」の製品ではない
Entra ID の価値は、単に MFA を導入することではありません。
- 認証を強化する
- アクセス条件を制御する
- 異常を検知する
- 証跡を残す
これらを組み合わせることで、
攻撃の入口を狭め、異常を検知し、被害を最小限に抑える セキュリティ基盤を構築できます。
利用する機能によって必要なライセンスが異なる
本記事で紹介した機能は、すべての環境で利用できるわけではありません。 MFAやサインインログは標準機能として利用できますが、 条件付きアクセスは Entra ID P1、 Identity Protection によるリスク検知やリスクベースアクセス制御は Entra ID P2 が必要です。
まずは現在利用している Microsoft 365 や Entra ID のライセンスを確認し、 利用できる機能を把握することをおすすめします。
| 機能 | Free相当 | P1相当 | P2相当 |
|---|---|---|---|
| MFA(多要素認証) | ○ | ○ | ○ |
| サインインログ | ○ | ○ | ○ |
| 条件付きアクセス | × | ○ | ○ |
| 準拠端末を利用したアクセス制御 | × | ○ | ○ |
| アプリ単位のアクセス制御 | × | ○ | ○ |
| Identity Protection | × | × | ○ |
| リスクユーザー検知 | × | × | ○ |
| リスクサインイン検知 | × | × | ○ |
| リスクベース条件付きアクセス | × | × | ○ |
| Privileged Identity Management(PIM) | × | × | ○ |
例えば、Microsoft 365 Business Premium や Microsoft 365 E3 では 条件付きアクセスなどの P1 機能を利用できます。 また、Identity Protection やリスクベース条件付きアクセスを利用する場合は、 Microsoft 365 E5 または Entra ID P2 が必要です。
まずは現在利用している Microsoft 365 ライセンスや Entra ID ライセンスを確認し、 利用可能な機能を把握することをおすすめします。
こんなお悩みはありませんか?
- MFAは導入したが本当に十分か分からない
- レガシー認証が残っていないか確認したい
- 条件付きアクセスをどう設計すればいいか分からない
- Microsoft 365 全体のセキュリティを見直したい
- Identity Protection を活用できていない
「まずは現状を確認したい」という段階でも問題ありません。
お困りごとがありましたら、お気軽にご相談ください。
以上、最後までご愛読いただき
ありがとうございました。
お問い合わせは、
以下のフォームへご連絡ください。
関連記事
 松坂
この著者の保持資格
松坂