

Microsoft Purviewとは?データスキャン・感度ラベル・生成AIの機密情報検知を検証
企業が扱うデータの増加や生成AIの普及に伴い、機密情報を適切に管理・保護する重要性が高まっています。
特に生成AIを業務で活用する場合、AIそのもののセキュリティだけでなく、AIが参照するデータや、ユーザーが入力する情報についても管理が必要です。
こうしたデータ管理や情報保護を支援するサービスの一つが、Microsoft Purviewです。
今回はMicrosoft Purviewを利用し、以下の3つを検証しました。
- Azure Data Lake Storage Gen2(ADLS)のデータスキャン
- 感度ラベルによるメールの自動ラベル付け
- Microsoft Foundry Agentへの機密情報入力の検知
実際の検証結果を紹介するとともに、Microsoft Purviewが企業のデータ管理や生成AIの安全な活用にどのように役立つのかを整理します。
Microsoft Purviewとは
Microsoft Purview は、データガバナンス・データセキュリティ・コンプライアンスを統合的に実現するプラットフォームです。
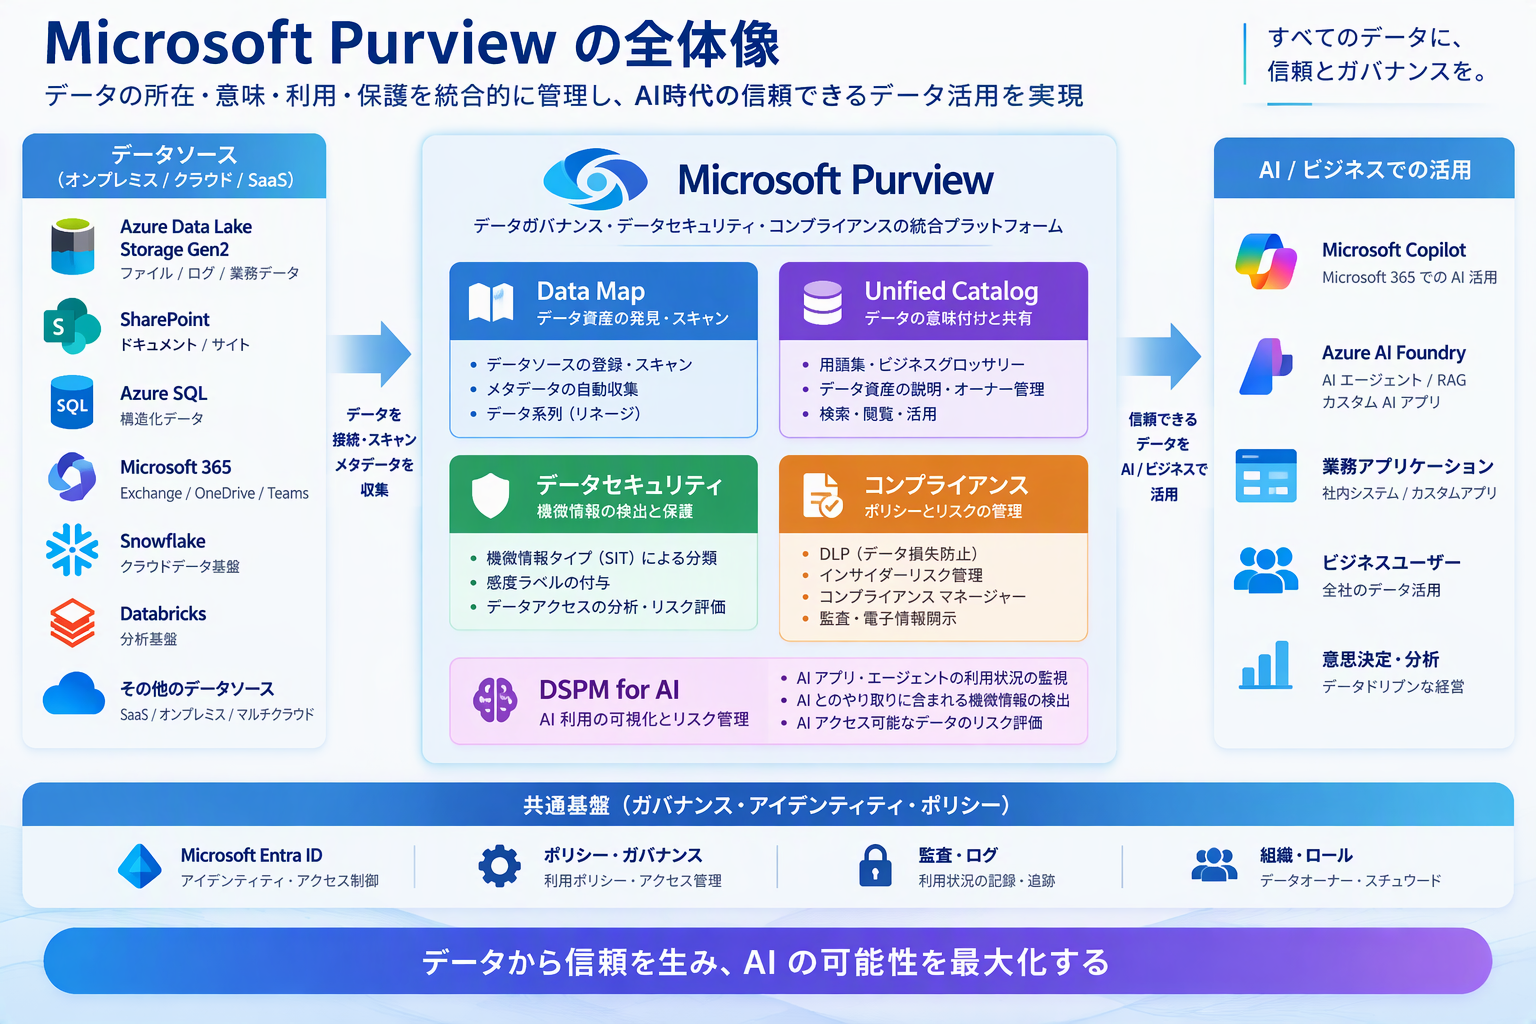
Microsoft Purviewの主な機能と活用例
Microsoft Purviewにはさまざまな機能があります。企業での活用例とあわせて整理すると、以下のようになります。
| 分野 | 主な機能 | 企業での活用例 |
|---|---|---|
| データの発見・分類 | Data Map、機密情報分類 | 社内のどこに個人情報や機密情報が保存されているか把握する |
| データガバナンス | Unified Catalog | データの所在や管理責任者を整理し、データ活用を促進する |
| 情報保護 | 感度ラベル | WordやExcel、メールなどを「社外秘」「機密」に分類し、必要に応じて暗号化する |
| 情報漏えい対策 | DLP | SharePointなどに保存された機密ファイルの不適切な外部共有を制限する |
| 監査・コンプライアンス | 監査、eDiscovery | ファイル操作やユーザーの活動を調査し、監査対応に活用する |
| AIガバナンス | DSPM for AI | Copilotやその他の生成AIの利用状況、機密情報の取り扱いを把握する |
| データライフサイクル | 保持・削除ポリシー | 保存期間に応じてデータを保持・削除する |
※利用できる機能は、ライセンスや対象サービス、環境設定によって異なります。
例えば、SharePointに保存された機密ファイルの外部共有を制限したり、WordやExcelに感度ラベルを付けて暗号化したりすることも可能です。
また、生成AIの普及に伴い、Microsoft 365 CopilotやMicrosoft Foundryをはじめ、対応する生成AIサービスにおける機密情報の取り扱いや利用状況の把握にも活用されています。
このように、Microsoft Purviewは単なるデータカタログではなく、データの発見・分類・保護・監査を幅広く支援するプラットフォームです。
今回は、これらの機能の中から「データの発見」「感度ラベルによる分類」「生成AIへの入力検知」の3つを実際に検証しました。
検証① ADLSのデータスキャン
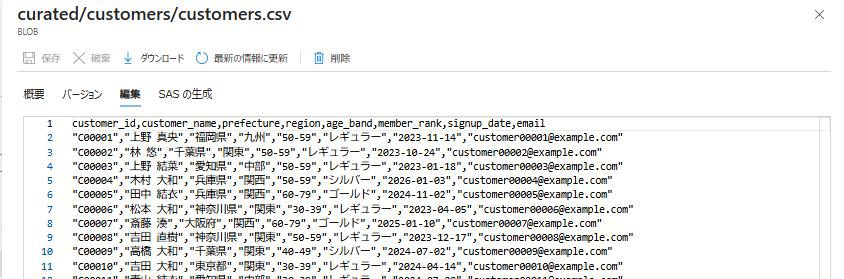
最初の検証では、以前のMicrosoft Fabricに関するブログで使用したデータを利用し、Azure Data Lake Storage Gen2(ADLS)に保存されたデータをMicrosoft Purviewでスキャンしました。 対象データには、以下のようにメールアドレスが含まれています。
スキャン後、Microsoft Purviewの統一カタログ(Unified Catalog)を確認すると、対象データのスキーマ分類に「Email Address」が表示されました。
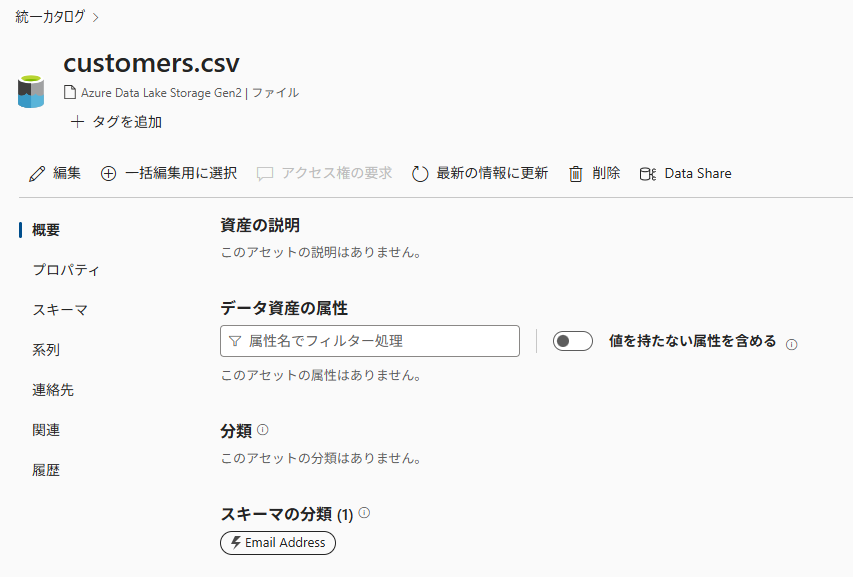
この結果から、特別なDLPポリシーや感度ラベルを設定しなくても、Purviewによってデータ内の機密情報を自動分類できることが確認できました。
データの保存場所だけでなく、どのデータに機密情報が含まれているかを把握できるため、データ管理やガバナンスへの活用が期待できます。
検証② 感度ラベルによるメールの自動分類
次に、Microsoft Purviewの感度ラベルを利用し、機密情報を含むメールに自動でラベルを適用できるかを検証しました。
感度ラベルは、ファイルやメールに「社外秘」「機密」などの分類を付与する仕組みです。ラベルの設定によっては、暗号化やアクセス制御などの保護機能も利用できます。
今回は、クレジットカード番号を含むメールを対象に、自動ラベル付けポリシーを作成しました。
感度ラベルとポリシーの設定
まず、Microsoft Purviewの情報保護から「機密PoC」という感度ラベルを作成しました。
今回は自動ラベル付けの動作を確認することが目的のため、暗号化やアクセス制御は設定せず、ラベルの付与のみを行う構成としています。
続いて、自動ラベル付けポリシーを作成し、機密情報の種類(SIT)としてクレジットカード番号を指定しました。
また、検証による影響を抑えるため、対象をテスト用メールボックスに限定しています。
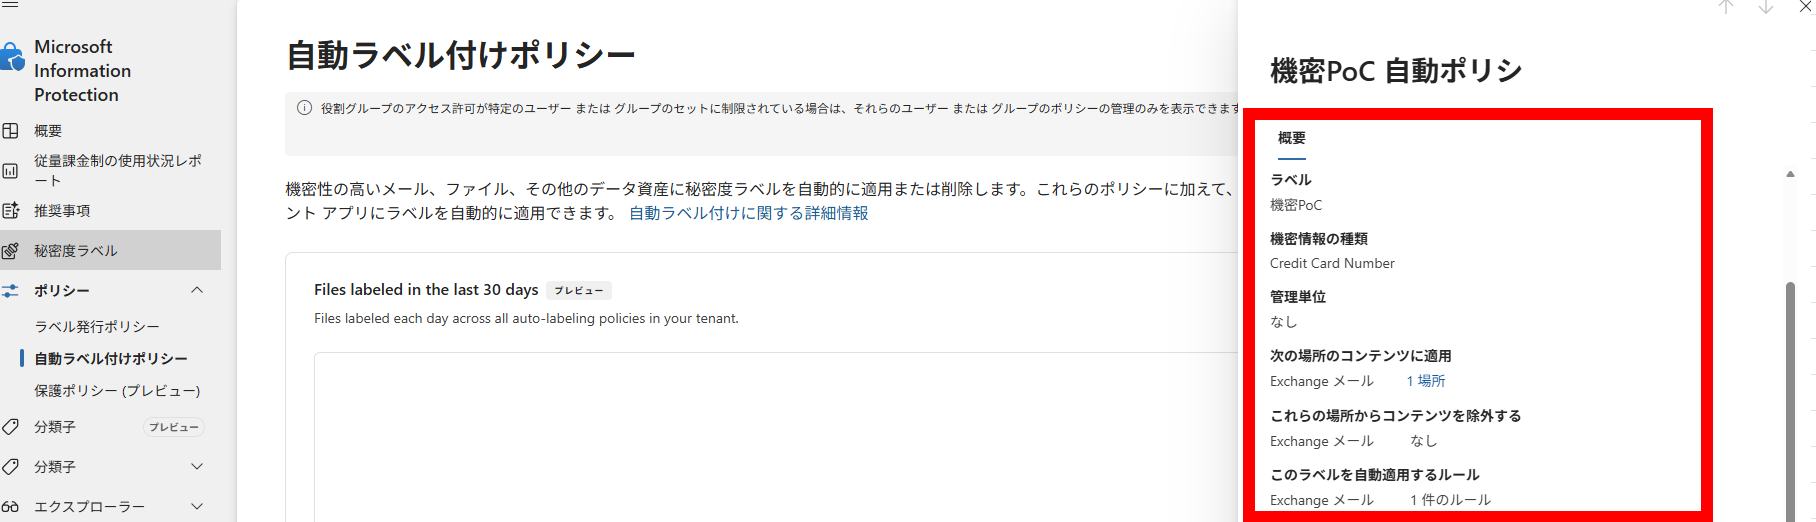
ポリシーの有効化とラベル適用の確認
シミュレーションで検出条件を確認した後、自動ラベル付けポリシーを有効化しました。
今回は感度ラベル自体に暗号化やアクセス制御を設定していないため、検証の対象はメールへのラベル付与です。
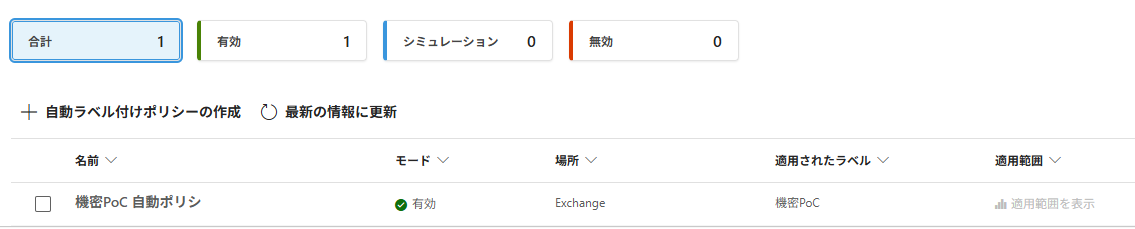
ポリシーの反映後、以下メールを送信しました。
・メール内容顧客情報テスト
クレジットカード番号:
4111 1111 1111 1111
有効期限: 12/30
メールを確認すると、ポリシーで設定した「機密PoC」の感度ラベルが適用されていました。
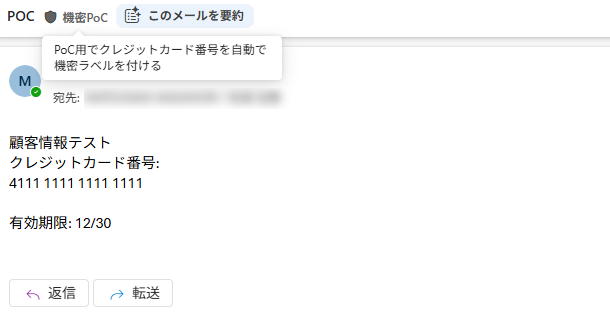
これにより、メールに含まれる機密情報を条件として、感度ラベルを自動適用できることを確認しました。
今回の検証では、機密情報を含むメールの検出と、自動ラベル付けポリシーの有効化までを実施しました。
なお、感度ラベルの付与と、暗号化やアクセス制御による保護は別の機能です。実際にどのような制御が行われるかは、感度ラベルの設定によって異なります。
検証③ Azure AI Foundry Agentへの入力検知
生成AIの業務利用が広がる中で、企業が注意したいのが機密情報の取り扱いです。
例えば、社員が生成AIに顧客情報や社内の機密情報を入力してしまうケースが考えられます。
Microsoft Purviewでは、Microsoft 365 CopilotやMicrosoft Foundryなど、対応する生成AIサービスにおける機密情報の取り扱いや利用状況を可視化・監査するための機能が提供されています。
また、組織が管理するブラウザーやデバイスなどを通じて、外部の生成AIサービスへの機密情報の送信を検知・制御する仕組みも用意されています。
ただし、対象サービスや利用環境によって対応する機能は異なり、すべての生成AIサービスに対して同じ監視・制御ができるわけではありません。
今回はその一例として、Microsoft Foundry Agentへの入力内容に含まれる機密情報を、Microsoft Purviewで検出できるか検証しました。
Microsoft Foundry Agentへの入力
3つ目の検証では、Azure AI Foundry Agentに対する入力内容を、 Microsoft Purview DLPポリシーで制御できるかを確認しました。
まず、Microsoft Foundryのチャット画面から、クレジットカード情報を含むメッセージを入力しました。
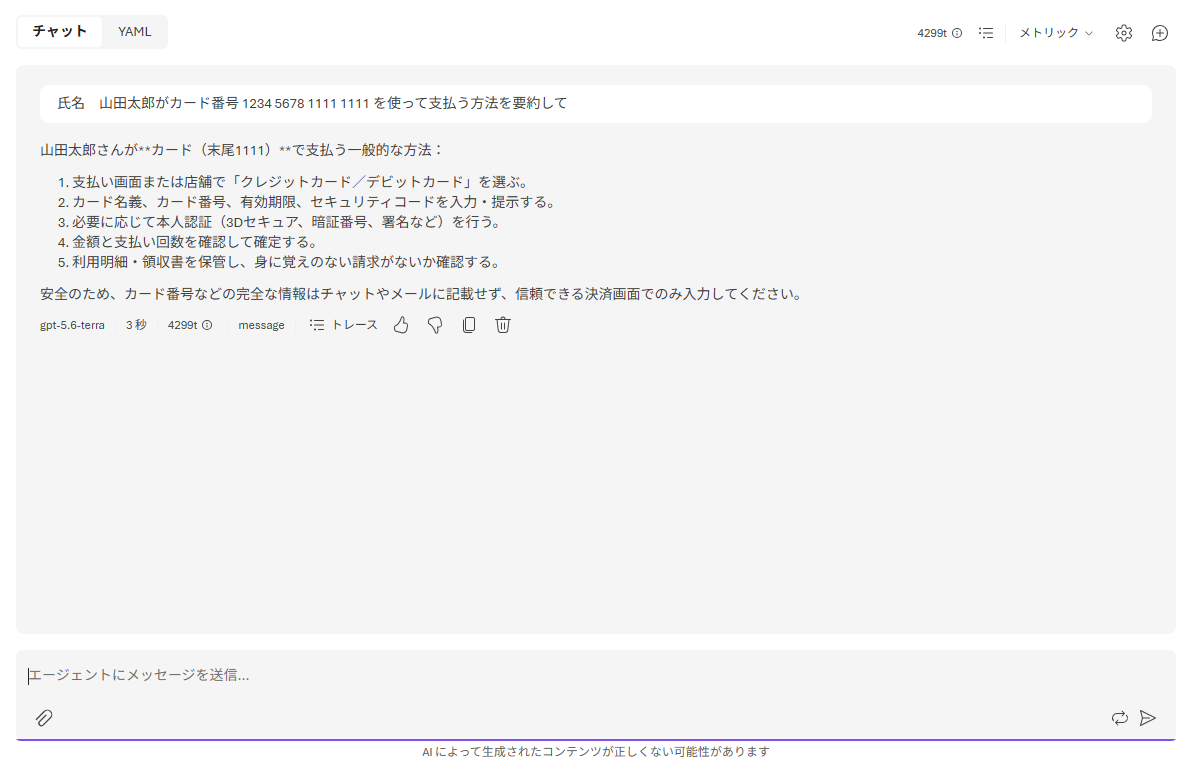
続いて、Microsoft Purviewのアクティビティエクスプローラーを確認すると、機密情報の種類として「Credit Card」が検出されていることが確認できました。
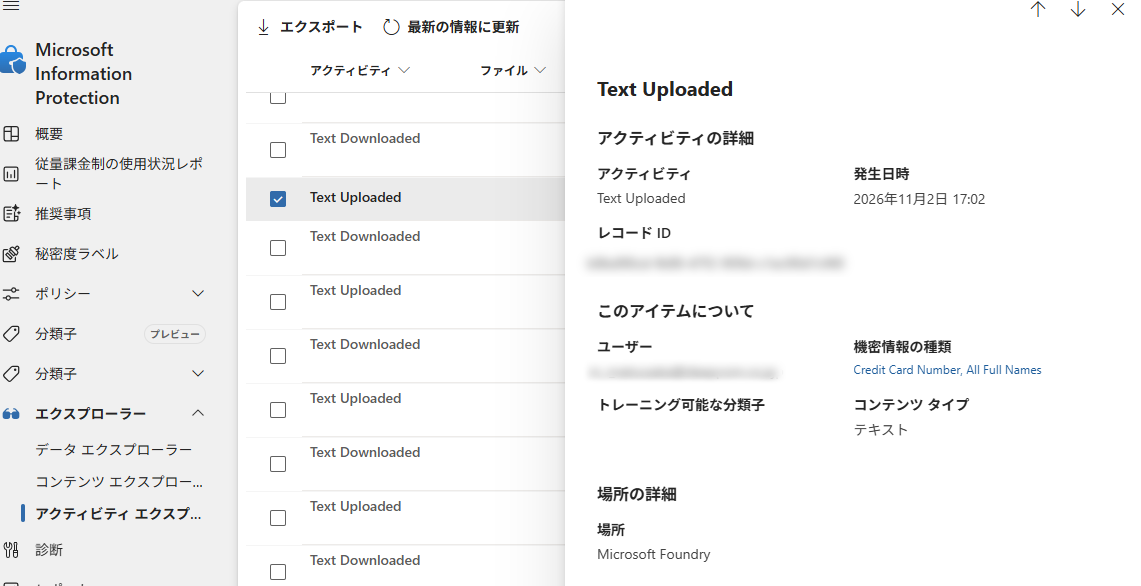
今回の検証では、機密情報を含む入力の検知はできましたが、Foundry Agentへの入力自体はブロックされませんでした。
そのため、Microsoft Purviewは生成AI利用時の機密情報を可視化・監査する手段として活用できる一方、入力そのものを制限するには別の対策が必要です。
生成AIの利用状況を把握し、情報漏えいリスクを管理するための仕組みとして有効だと感じました。
まとめ
今回の検証では、Microsoft Purviewを利用して、以下の3つを確認しました。
- ADLSのデータスキャン:保存されたデータから機密情報を発見・分類できる
- 感度ラベル:機密情報を含むメールを判定し、自動でラベルを付与できる
- 生成AIへの入力検知:Microsoft Foundry Agentに入力された機密情報を検出・監査できる
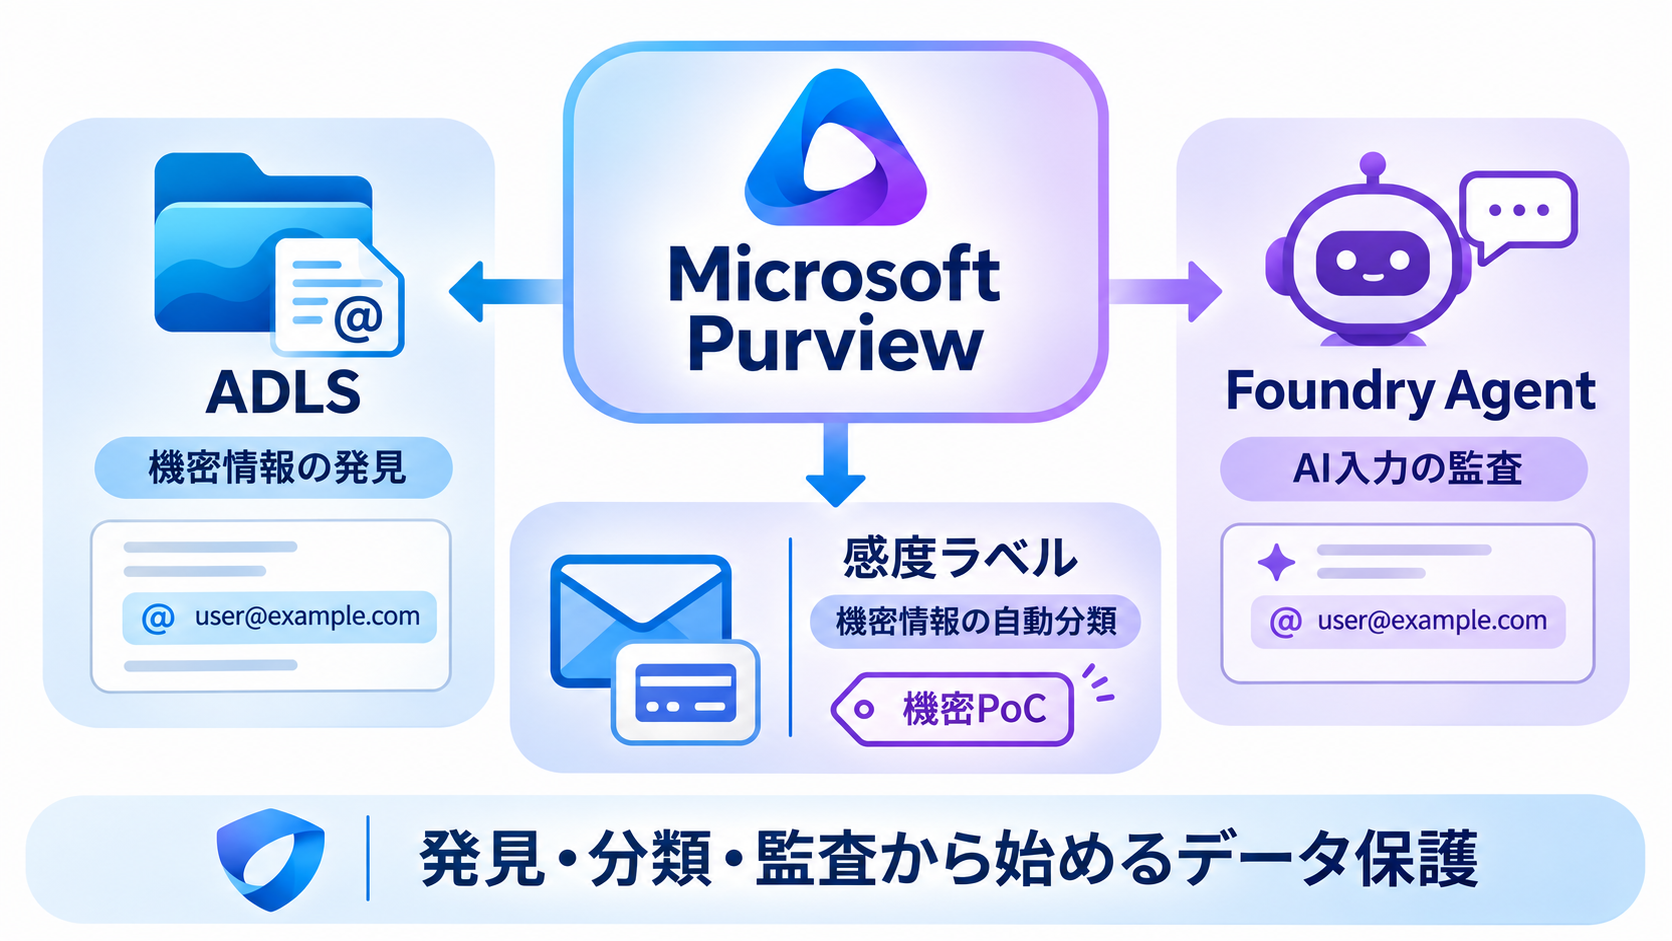
Microsoft Purviewでは、クレジットカード番号やメールアドレスなどの一般的な機密情報を、既定の機密情報の種類(SIT)で検知できます。
また、社内顧客IDや契約番号など、企業固有の情報についても、カスタムSITなどを利用して検知対象を拡張できます。
今回検証した機能以外にも、SharePointの機密ファイルの外部共有制限、WordやExcelの暗号化、Microsoft 365 Copilotなどの生成AI利用に関するデータ保護や監査など、さまざまな用途に活用できます。
一方で、機密情報を検知できること、感度ラベルを付与できること、実際にアクセスや送信を制御できることは、それぞれ異なります。
今回のFoundry Agentの検証でも、機密情報の検知は確認できましたが、入力自体はブロックされませんでした。
そのため、企業で導入する際には、まず機密情報の所在や利用状況を把握し、必要に応じて感度ラベルやDLPポリシーなどを段階的に適用していくことが現実的です。
Microsoft Purviewの各機能を組み合わせることで、データの発見・分類・保護・監査を一元的に進め、企業の要件に応じたデータガバナンスや安全な生成AI活用につなげられると感じました。
以上、最後までご愛読いただき
ありがとうございました。
お問い合わせは、
以下のフォームへご連絡ください。
関連記事
 松坂
この著者の保持資格
松坂